
Ενότητα 2 · 2.4
Αναγνώριση phishing στο webmail σας
Ενότητα 2: Ανάγνωση μηνυμάτων · Χρόνος ανάγνωσης: 10 λεπτά
Στόχος μαθήματος: Μετά από αυτό το μάθημα αναγνωρίζετε τα χαρακτηριστικά ενός μηνύματος phishing, μπορείτε να ελέγξετε στο webmail πού οδηγούν πραγματικά ένας σύνδεσμος και μια απάντηση, και γνωρίζετε τι να κάνετε με ένα ύποπτο μήνυμα και τι να κάνετε αν τελικά πατήσατε τον σύνδεσμο.
Βασικές έννοιες: phishing, κείμενο συνδέσμου, πραγματικός σύνδεσμος, όνομα domain, subdomain, lookalike domain, Απάντηση στο, προειδοποίηση για ύποπτες διευθύνσεις, Αναφορά spam, άλλο κανάλι
Τι είναι το phishing
Phishing είναι ένα μήνυμα που προσπαθεί να σας παρασύρει να κάνετε κάτι που ωφελεί τον αποστολέα: να συνδεθείτε σε μια ψεύτικη σελίδα, να κάνετε μια πληρωμή, να ανοίξετε ένα συνημμένο ή να στείλετε πίσω στοιχεία. Η λέξη προέρχεται από το αγγλικό fishing (ψάρεμα): ο επιτιθέμενος ρίχνει το δόλωμα και περιμένει ποιος θα τσιμπήσει.
Το περισσότερο phishing δεν στοχεύει τον υπολογιστή σας, αλλά εσάς. Συχνά δεν περιέχει κανέναν ιό. Το μήνυμα θέλει απλώς να κάνετε εσείς οι ίδιοι κάτι. Γι' αυτό ένα antivirus βοηθά μόνο περιορισμένα, ενώ βοηθά πραγματικά να γνωρίζετε τα κόλπα.
Τα σταθερά συστατικά
Σχεδόν κάθε μήνυμα phishing χρησιμοποιεί ένα ή περισσότερα από τα εξής μέσα:
- Βιασύνη: «εντός 24 ωρών», «σήμερα κιόλας», «τελευταία υπενθύμιση». Όποιος βιάζεται, ελέγχει λιγότερο.
- Απειλή: το γραμματοκιβώτιό σας θα κλείσει, το domain σας λήγει, εκκρεμεί μια χρέωση, το δέμα σας επιστρέφεται.
- Ανταμοιβή ή περιέργεια: μια επιστροφή χρημάτων, ένα κοινόχρηστο έγγραφο, ένα φωνητικό μήνυμα.
- Ένα κουμπί ή σύνδεσμος προς μια σελίδα που μοιάζει με αυτή της τράπεζάς σας, του παρόχου σας ή του webmail σας.
- Ένας αποστολέας ή ένα domain που σχεδόν ταιριάζει.
- Μια διαφορετική διεύθυνση απάντησης, ώστε η απάντησή σας να καταλήξει στον απατεώνα.
Ένα μήνυμα με βιασύνη και ταυτόχρονα έναν σύνδεσμο προς σελίδα σύνδεσης αξίζει πάντα μια δεύτερη ματιά, ακόμη κι αν φαίνεται προσεγμένο. Το καλό phishing δεν έχει πια γλωσσικά λάθη.
Κείμενο συνδέσμου και πραγματικός σύνδεσμος
Σε ένα μήνυμα, το κείμενο που βλέπετε και η διεύθυνση όπου οδηγεί ο σύνδεσμος είναι δύο διαφορετικά πράγματα. Στην πηγή ενός μηνύματος αυτό φαίνεται έτσι:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.gr
</a>
Βλέπετε https://webmail.weboke.gr, αλλά μεταβαίνετε σε μια εντελώς διαφορετική διεύθυνση. Σε υπολογιστή το ελέγχετε έτσι: τοποθετήστε τον δείκτη του ποντικιού πάνω στον σύνδεσμο ή στο κουμπί, χωρίς να κάνετε κλικ. Στο κάτω μέρος του παραθύρου του browser εμφανίζεται η πραγματική διεύθυνση. Σε κινητό ή tablet κρατήστε τον σύνδεσμο πατημένο για λίγο· εμφανίζεται τότε ένα μενού με τη διεύθυνση από πάνω. Μετά μην επιλέξετε το άνοιγμα.
Ανάγνωση μιας διεύθυνσης web
Πρέπει επίσης να μπορείτε να διαβάσετε σωστά την πραγματική διεύθυνση. Κοιτάξτε το τμήμα ανάμεσα στο https:// και στην πρώτη κάθετο που ακολουθεί. Διαβάστε το από δεξιά προς τα αριστερά: η κατάληξη (.nl, .com, .example) και η λέξη πριν από αυτήν αποτελούν μαζί το όνομα domain. Αυτό είναι το τμήμα που μετράει.
https://webmail.weboke.gr/: το όνομα domain είναι weboke.nl. Το τμήμα webmail μπροστά του το κάνει subdomain· αυτό μπορεί να το δημιουργήσει μόνο ο κάτοχος του weboke.nl.https://login.weboke.nl.account-check.example/inloggen: το όνομα domain είναι account-check.example. Ό,τι υπάρχει μπροστά («login.weboke.nl») είναι ένα subdomain που επέλεξε ο ίδιος ο επιτιθέμενος. Αυτό είναι το πιο γνωστό κόλπο.https://weboke-beveiliging.example/: ένα lookalike domain. Περιέχει ένα γνωστό όνομα, αλλά είναι άλλο domain, που μπορεί να το καταχωρίσει οποιοσδήποτε.https://www.example.com@account-check.example/: ό,τι βρίσκεται πριν από το @ αγνοείται· μεταβαίνετε στο account-check.example.
Υπάρχουν επίσης domains που χρησιμοποιούν κόλπα με γράμματα: το ψηφίο 0 αντί για το γράμμα o, rn αντί για m, ή γράμματα από άλλο αλφάβητο που μοιάζουν ίδια. Αν δεν βλέπετε τέτοια διαφορά με γυμνό μάτι, βοηθά ένας password manager: συμπληρώνει τον κωδικό σας μόνο στο πραγματικό domain (μάθημα 1.3).
Αποστολέας και Απάντηση στο
Στο μάθημα 2.2 είδατε ότι το εμφανιζόμενο όνομα δεν αποδεικνύει τίποτα και ότι το πεδίο Απάντηση στο μπορεί να έχει δική του διεύθυνση. Στο phishing αυτά τα δύο συχνά συνδυάζονται. Το μήνυμα υποτίθεται ότι προέρχεται από το «WebOké Support», η διεύθυνση είναι support@weboke-beveiliging.example και το Απάντηση στο δείχνει σε μια δωρεάν διεύθυνση email. Ή το μήνυμα έρχεται από την πραγματική διεύθυνση του διευθυντή σας, αλλά το Απάντηση στο δείχνει σε άλλο domain. Το τελευταίο το συναντάτε συχνά στην απάτη CEO: μια «επείγουσα πληρωμή» που δήθεν ζητά ο διευθυντής από μια σύσκεψη.
Το webmail βοηθά λίγο. Αν η διεύθυνση του αποστολέα περιέχει χαρακτήρες που μοιάζουν με κανονικά γράμματα αλλά δεν είναι, το webmail εμφανίζει πάνω από το μήνυμα μια προειδοποίηση ότι το μήνυμα περιέχει διευθύνσεις email που ίσως δεν είναι αξιόπιστες. Αν δείτε αυτή την ειδοποίηση, αντιμετωπίστε το μήνυμα ως ύποπτο. Αν δεν τη δείτε, αυτό δεν σημαίνει τίποτα: το περισσότερο phishing χρησιμοποιεί απλώς ένα άλλο domain.
Και θυμηθείτε από το μάθημα 2.2: ένα μήνυμα που περνά κανονικά τους ελέγχους SPF, DKIM και DMARC μπορεί και πάλι να είναι phishing. Ο επιτιθέμενος χρησιμοποιεί τότε το δικό του, πραγματικό domain.
Τι κάνετε με ένα ύποπτο μήνυμα
- Μην κάνετε κλικ, μην απαντάτε, μην ανοίγετε συνημμένα. Ούτε για «μια γρήγορη ματιά».
- Μεταβείτε μόνοι σας στον ιστότοπο. Αφορά το μήνυμα την τράπεζά σας, τον πάροχό σας ή ένα δέμα; Ανοίξτε τον ιστότοπο ή την εφαρμογή όπως κάνετε πάντα, μέσω σελιδοδείκτη ή πληκτρολογώντας μόνοι σας τη διεύθυνση. Αν δεν υπάρχει τίποτα εκεί, το μήνυμα ήταν ψεύτικο.
- Αν έχετε αμφιβολίες, τηλεφωνήστε, σε έναν αριθμό που είχατε ήδη, όχι σε αριθμό από το μήνυμα.
- Αναφέρετε το μήνυμα. Στο webmail της WebOké με το κουμπί Αναφορά spam: το μήνυμα πηγαίνει στην ομάδα spam της WebOké και στον φάκελό σας Ανεπιθύμητα. Αν το μήνυμα αφορά την τράπεζά σας, προωθήστε το επίσης στη διεύθυνση αναφοράς της τράπεζας. Στην Ελλάδα μπορείτε επίσης να αναφέρετε το phishing στη Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος (https://www.cyberalert.gr/).
- Ειδοποιήστε τους συναδέλφους σας αν το μήνυμα στάλθηκε σε περισσότερα άτομα του οργανισμού σας.
Πατήσατε τελικά ή συνδεθήκατε;
Μπορεί να συμβεί στον καθένα. Η γρήγορη αντίδραση κάνει τη μεγαλύτερη διαφορά.
- Αλλάξτε αμέσως τον κωδικό σας, από μια συσκευή που εμπιστεύεστε, και επίσης σε κάθε άλλο σημείο όπου χρησιμοποιούσατε τον ίδιο κωδικό.
- Ενεργοποιήστε την επαλήθευση δύο βημάτων (μάθημα 8.1).
- Ελέγξτε το γραμματοκιβώτιό σας για ίχνη. Οι επιτιθέμενοι που αποκτούν πρόσβαση σε ένα γραμματοκιβώτιο συχνά δημιουργούν ένα φίλτρο που προωθεί ή κρύβει μηνύματα, ή αλλάζουν το Απάντηση στο στην ταυτότητά σας. Ελέγξτε στις Ρυθμίσεις > Φίλτρα, Ρυθμίσεις > Ταυτότητες και στο Εκτός γραφείου αν υπάρχει κάτι που δεν δημιουργήσατε εσείς.
- Συμπληρώσατε στοιχεία πληρωμής; Τηλεφωνήστε αμέσως στην τράπεζά σας.
- Το γραμματοκιβώτιό σας στέλνει ξαφνικά spam; Αναφέρετέ το στον πάροχό σας.
Στην πράξη: έτσι λειτουργεί στο webmail
Στο webmail τοποθετείτε τον δείκτη πάνω σε έναν σύνδεσμο για να δείτε την πραγματική διεύθυνση στο κάτω μέρος του browser. Με τις Λεπτομέρειες βλέπετε τη διεύθυνση του αποστολέα και στην οθόνη σύνταξης βλέπετε πού θα πάει μια απάντηση. Το κουμπί Αναφορά spam βρίσκεται πάνω από το μήνυμα.
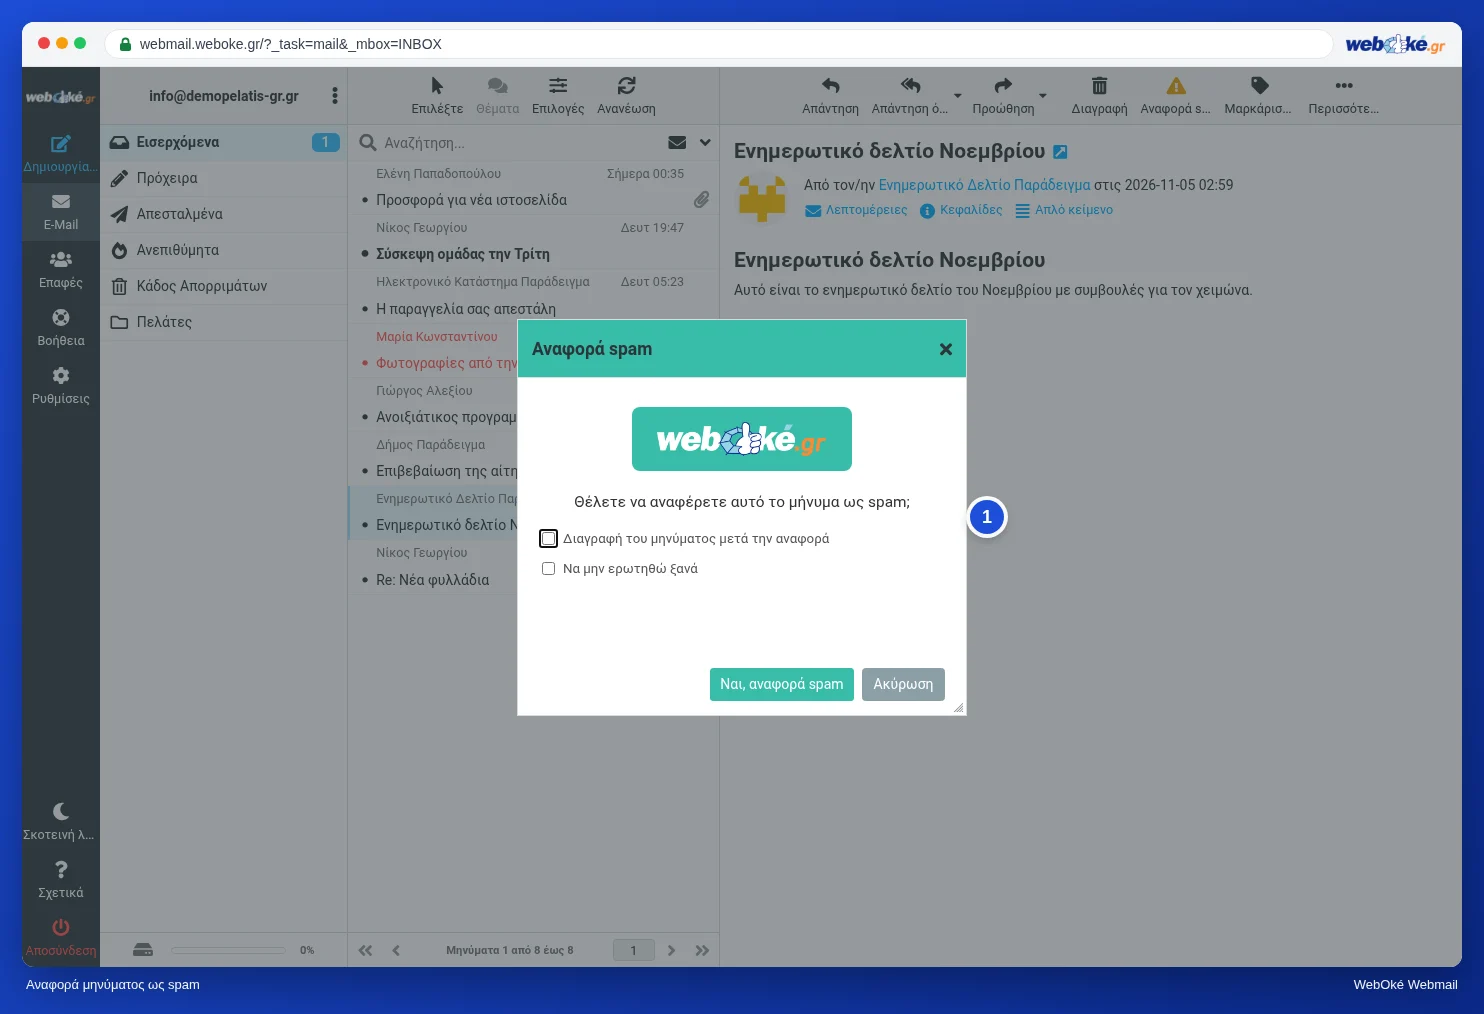
Στην εικόνα βλέπετε το παράθυρο που εμφανίζεται όταν κάνετε κλικ στο Αναφορά spam. Ο Οδηγός Roundcube το περιγράφει στο κεφάλαιο για την αναφορά spam με το κουμπί Αναφορά spam. Σε άλλο webmail, όπως το Gmail ή το Outlook.com, λειτουργεί παρόμοια: εκεί το κουμπί ονομάζεται για παράδειγμα Αναφορά phishing ή Αναφορά.
Σύνοψη
- Το phishing λειτουργεί με βιασύνη, απειλή, έναν σύνδεσμο προς μια ψεύτικη σελίδα και έναν αποστολέα που σχεδόν ταιριάζει.
- Το κείμενο του συνδέσμου και ο πραγματικός σύνδεσμος διαφέρουν: τοποθετήστε τον δείκτη του ποντικιού ή κρατήστε πατημένο στο κινητό σας.
- Διαβάστε το όνομα domain από δεξιά προς τα αριστερά· ό,τι βρίσκεται μπροστά, το επιλέγει ο ίδιος ο κάτοχος αυτού του domain.
- Ένα Απάντηση στο προς άλλο domain και η προειδοποίηση για ύποπτες διευθύνσεις είναι σήματα· ένας επιτυχημένος έλεγχος DMARC δεν αποδεικνύει τίποτα για την αξιοπιστία.
- Μην κάνετε κλικ, μεταβείτε μόνοι σας στον ιστότοπο, κάντε αναφορά· αν πατήσατε: αλλάξτε τον κωδικό και ελέγξτε τα φίλτρα και τις ταυτότητές σας.
Κουίζ
Άσκηση
Άσκηση A2.4: Ανάλυση ενός ύποπτου μηνύματος. Το υλικό phishing-1.eml βρίσκεται κάτω από αυτή την άσκηση. Ανοίξτε το ως κείμενο (για παράδειγμα στο Σημειωματάριο ή στο TextEdit, όχι στο πρόγραμμα email σας) και βρείτε τις κεφαλίδες (headers) From και Reply-To και τη διεύθυνση πίσω από το κουμπί στο περιεχόμενο (το href). Συμπληρώστε: το πραγματικό domain του αποστολέα, το domain όπου οδηγεί πραγματικά το κουμπί, το domain του Απάντηση στο, και επιλέξτε αν εμπιστεύεστε το μήνυμα. Το πρόγραμμα συγκρίνει τις απαντήσεις σας με τις σωστές απαντήσεις και δείχνει για κάθε ερώτηση πού θα μπορούσατε να το βρείτε στο αρχείο.
Περαιτέρω ανάγνωση
Όπου αναφέρονται βήματα στο webmail, ισχύουν για το webmail της WebOké· σε άλλο webmail λειτουργεί παρόμοια.
- Roundcube Webmail 11.2: Αναφορά spam με το κουμπί Αναφορά spam
- Είναι αυτό το email πραγματικά από τη WebOké; Αναγνώριση phishing και χρήση του κωδικού προσφοράς
- Αναγνώριση phishing: έτσι διαβάζετε έναν σύνδεσμο και έναν αποστολέα
- Το mailbox σας παραβιάστηκε ή αποστέλλεται spam από τη διεύθυνσή σας: δείτε πώς να το διορθώσετε
- Δωρεάν μάθημα Ασφαλείς online για επιχειρηματίες 1.2: Phishing, απάτη τύπου CEO και απάτη τιμολογίων
- Δωρεάν μάθημα Ασφαλείς online για επιχειρηματίες 3.2: Ανάγνωση domains και συνδέσμων
- Δωρεάν μάθημα Ασφαλείς online για επιχειρηματίες 3.5: Κάνατε κλικ: τι κάνετε τώρα;