
Κεφάλαιο 6 · 6.6
Η έκδοση δωρεάν πιστοποιητικού Let's Encrypt αποτυγχάνει: αιτίες και λύσεις
Αν η αίτηση για ένα δωρεάν πιστοποιητικό αποτυγχάνει, αυτό οφείλεται σχεδόν πάντα στο DNS: το Let's Encrypt δεν μπορεί να προσεγγίσει τον server σας μέσω του domain σας. Παρακάτω θα βρείτε τα μηνύματα που μπορεί να συναντήσετε και τι πρέπει να κάνετε σε κάθε περίπτωση.
Πού βλέπετε τι πήγε στραβά;
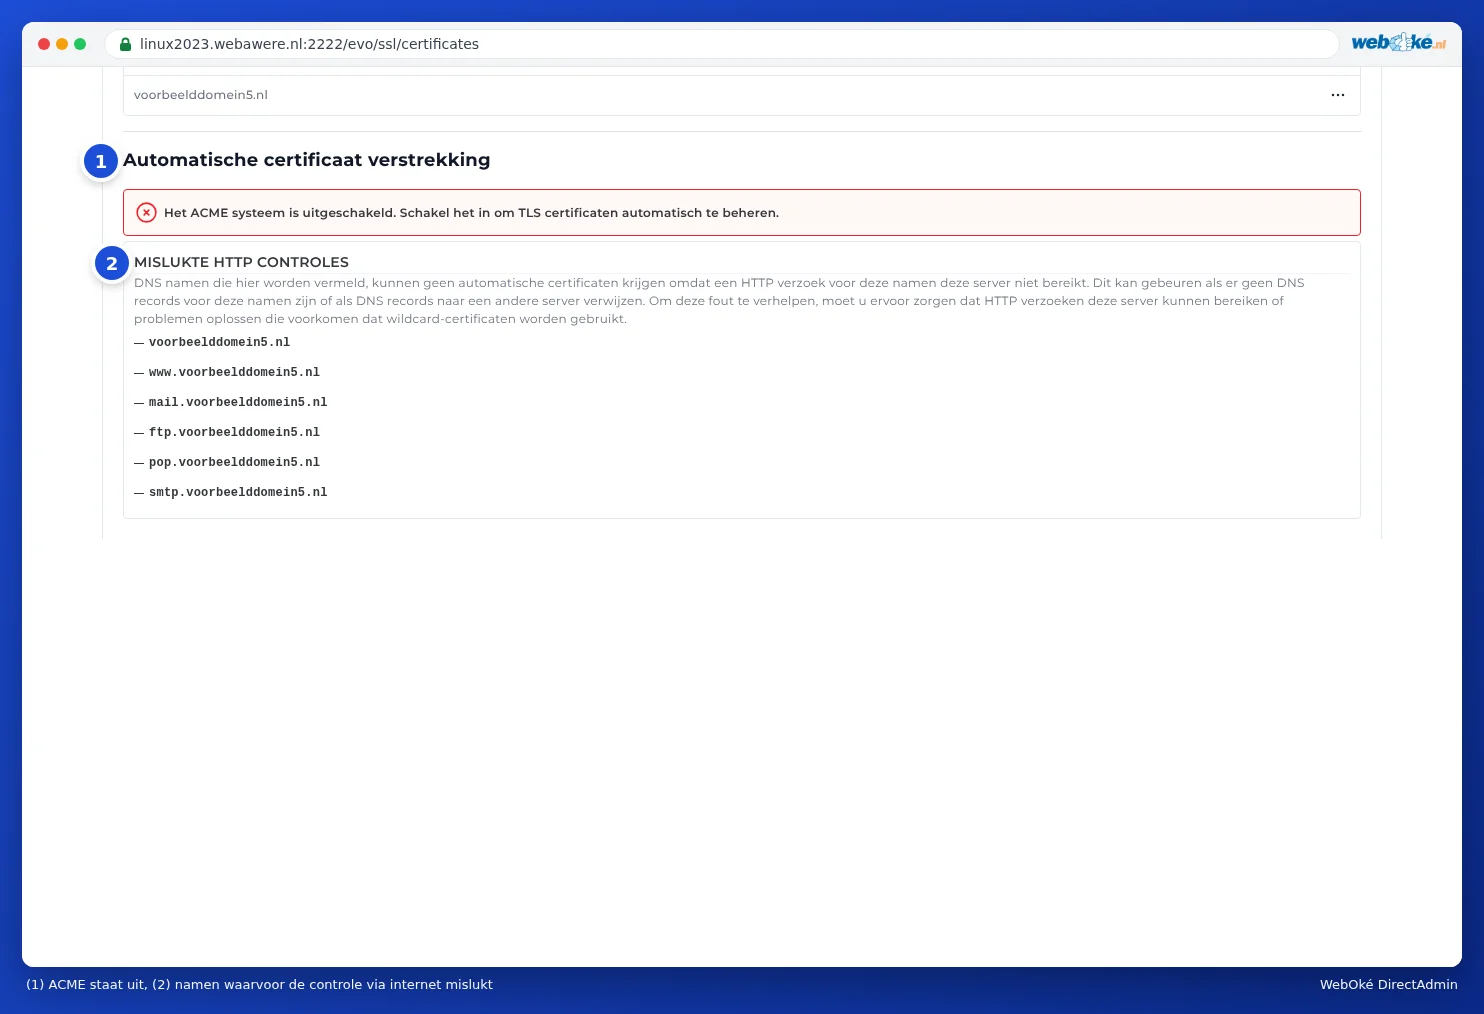
- Στο κάτω μέρος του Manage certificates, στο FAILED HTTP CHECKS: τα ονόματα για τα οποία ο έλεγχος απέτυχε.
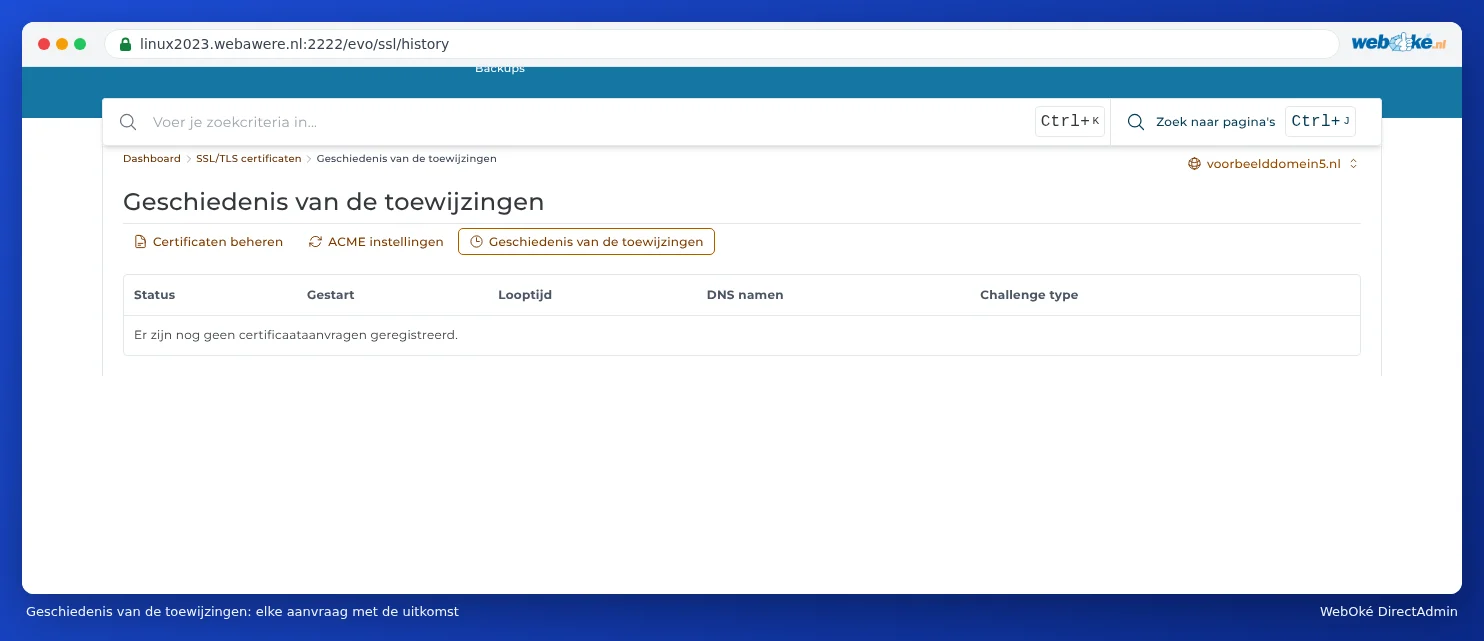
- Στο Provisioning history: κάθε αίτηση με την Status, πότε Started, τα DNS names και το Challenge type (τον τρόπο ελέγχου).
Τα μηνύματα και τι πρέπει να κάνετε
Το σύστημα ACME είναι απενεργοποιημένο
Η αυτόματη αίτηση είναι απενεργοποιημένη για αυτό το domain. Ενεργοποιήστε τη στο ACME Settings (δείτε Αίτηση για ένα δωρεάν πιστοποιητικό Let's Encrypt, βήμα 3).
Failed HTTP checks
Το DirectAdmin εξηγεί το ίδιο το πρόβλημα: Τα DNS names που αναφέρονται εδώ δεν μπορούν να λάβουν αυτόματα πιστοποιητικά επειδή ένα HTTP αίτημα για αυτά τα ονόματα δεν φτάνει σε αυτόν τον server. Αυτό μπορεί να συμβεί αν δεν υπάρχουν DNS records για αυτά τα ονόματα ή αν τα DNS records δείχνουν σε άλλον server.
Τι πρέπει να κάνετε:
- Δείχνει το domain ακόμα στον παλιό σας πάροχο; Αυτή είναι η πιο συχνή αιτία, για παράδειγμα αμέσως μετά από μια μετακόμιση. Προσαρμόστε το DNS ή τους nameservers και περιμένετε μέχρι να γίνει ορατό παντού (δείτε Πότε ισχύει μια αλλαγή; Χρόνος αναμονής και TTL). Κάντε την αίτηση ξανά μετά από αυτό.
- Είναι σωστή η εγγραφή AAAA; Το Let's Encrypt ελέγχει επίσης μέσω IPv6. Αν η εγγραφή A δείχνει σε εμάς αλλά η εγγραφή AAAA δείχνει ακόμα σε άλλον server, ο έλεγχος αποτυγχάνει. Προσαρμόστε την εγγραφή AAAA ή διαγράψτε την (δείτε Μια εγγραφή A ή AAAA προσθήκη ή τροποποίηση).
- Χρησιμοποιείτε τον proxy του Cloudflare (πορτοκαλί σύννεφο); Απενεργοποιήστε τον προσωρινά μέχρι να εκδοθεί το πιστοποιητικό (δείτε DNS στο Mijn WebOké και σε εξωτερικούς nameservers όπως το Cloudflare).
- Εμφανίζονται στη λίστα μόνο mail, ftp, pop ή smtp και δεν χρησιμοποιείτε αυτά τα ονόματα επειδή το email σας βρίσκεται αλλού; Τότε αυτό δεν αποτελεί πρόβλημα: ο ιστότοπός σας θα λάβει κανονικά ένα πιστοποιητικό.
- Εμποδίζει ο ιστότοπός σας τον έλεγχο; Το Let's Encrypt ανακτά ένα αρχείο από τον φάκελο /.well-known/acme-challenge/ του ιστότοπού σας. Ένας δικός σας κανόνας στο .htaccess, ένα plugin ασφαλείας ή ένας φάκελος με κωδικό πρόσβασης μπορεί να το εμποδίζει. Αφαιρέστε προσωρινά έναν τέτοιο κανόνα ή δημιουργήστε μια εξαίρεση για το .well-known.
Ο έλεγχος CAA απέτυχε
Με μια εγγραφή CAA στο DNS σας καθορίζετε ποιοι φορείς επιτρέπεται να εκδίδουν πιστοποιητικά για το domain σας. Αν υπάρχει εγγραφή CAA χωρίς letsencrypt.org, το Let's Encrypt θα αρνηθεί. Προσθέστε το letsencrypt.org στην εγγραφή CAA ή διαγράψτε την εγγραφή (δείτε Το DNS Administration ανοίγει και η ανάγνωση των εγγραφών).
Έχει επιτευχθεί το όριο συχνότητας του ACME
Το Let's Encrypt δίνει μόνο έναν περιορισμένο αριθμό πιστοποιητικών ανά domain την εβδομάδα και αποκλείει προσωρινά μετά από πολλές αποτυχημένες προσπάθειες. Περιμένετε μία ώρα έως μία ημέρα και δοκιμάστε ξανά μετά. Μην κάνετε συνεχώς κλικ ξανά και ξανά: λύστε πρώτα την αιτία του προβλήματος.
Το wildcard αποτυγχάνει
Ένα wildcard είναι δυνατό μόνο αν το DNS βρίσκεται στη WebOké. Αν το DNS σας βρίσκεται αλλού, απενεργοποιήστε στο ACME Settings την επιλογή Prefer wildcard certificates (δείτε Πιστοποιητικό για www, subdomains και wildcard).
Έχει ρυθμιστεί άλλος πάροχος
Ελέγξτε στο ACME Settings αν στο ACME provider είναι ρυθμισμένο το Let's Encrypt: Standaard (Let's Encrypt), ή Andere με από κάτω Let's Encrypt. Ένας άλλος πάροχος μπορεί να απαιτεί δικούς του όρους ή δικό του λογαριασμό.
Λαμβάνω ένα πιστοποιητικό στο όνομα του server
Βλέπετε στο domain ή υποδομέν σας ένα πιστοποιητικό για παράδειγμα για το linux2023.webawere.nl, με μια προειδοποίηση ότι το όνομα δεν ταιριάζει; Τότε αυτό το όνομα δεν έχει ακόμα δικό του πιστοποιητικό και ο server εμφανίζει το δικό του πιστοποιητικό. Λύστε την παραπάνω αιτία και κάντε ξανά την αίτηση.
Ο ιστότοπός μου είναι εκτός λειτουργίας από τότε που έκανα κάτι με το SSL
- Ενεργοποιήσατε το HSTS ενώ το πιστοποιητικό δεν λειτουργούσε ακόμα; Απενεργοποιήστε το HSTS και κάντε αίτηση για το πιστοποιητικό (δείτε Επισκέπτες πάντα προς https).
- Ανεβάσατε ένα δικό σας πιστοποιητικό που δεν ταιριάζει στο όνομα ή έχει λήξει; Διαγράψτε το από τη Certificate list, ώστε το DirectAdmin να μπορεί να ζητήσει ξανά ένα δωρεάν πιστοποιητικό.
- Βλέπετε στο https μια διαφορετική ή κενή σελίδα, με το κείμενο ότι πρέπει να τοποθετήσετε ένα index.html στο private_html; Τότε το private_html στο domain σας είναι ξεχωριστός φάκελος. Ζητήστε μας μέσω ticket να κάνουμε το private_html να δείχνει στο public_html (δείτε Ρυθμίσεις ενός domain: SSL, PHP, www και private_html).
Δεν τα καταφέρνετε;
Ζητήστε από τον AI βοηθό στο Mijn WebOké να ελέγξει το πιστοποιητικό σας, ή δημιουργήστε ένα ticket. Αναφέρετε το domain σας και τι βλέπετε στο Failed HTTP checks ή στο Provisioning history.